NanoClaw — лёгкая альтернатива OpenClaw с агентами в Docker-контейнерах
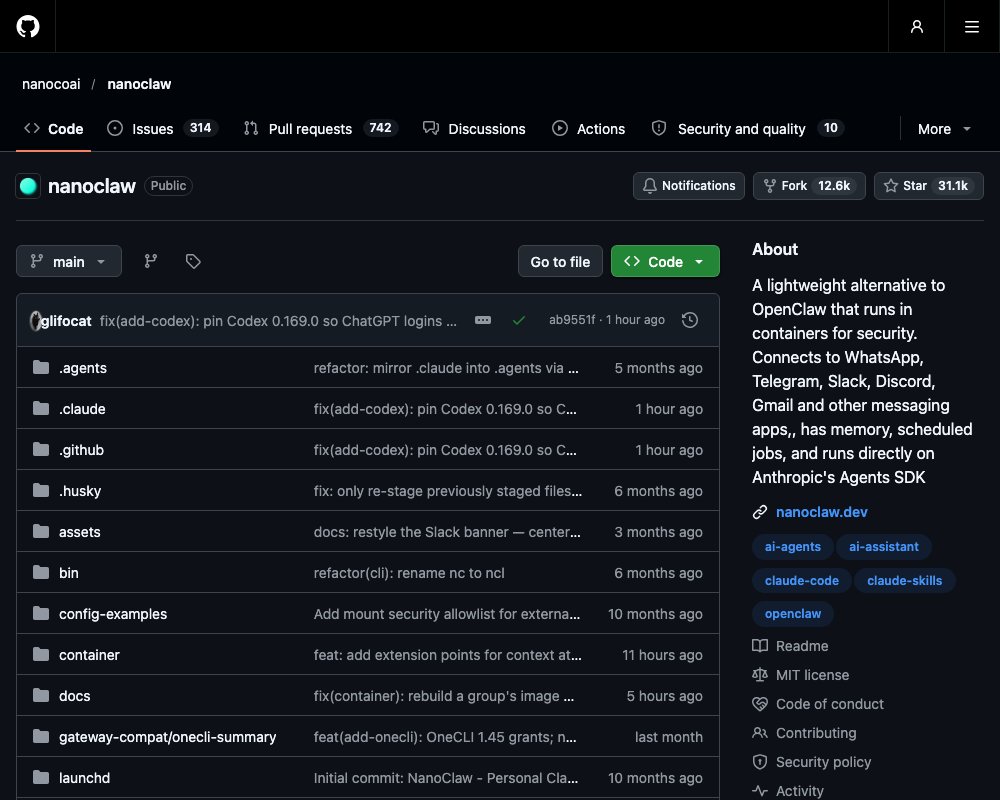
📂 Исходный код на GitHubЛёгкая альтернатива OpenClaw: AI-агенты в изолированных Docker-контейнерах, подключение к мессенджерам и память у каждой группы агентов.
NanoClaw — лёгкая альтернатива OpenClaw с агентами в Docker-контейнерах
NanoClaw — это AI-ассистент с открытым кодом, который вы запускаете на своей машине. Агенты работают внутри собственных Linux-контейнеров, а общаются с вами через мессенджеры: Telegram, WhatsApp, Slack, Discord и другие. Проект называет себя «лёгкой альтернативой OpenClaw» и делает ставку на два качества: маленькую кодовую базу, которую можно понять целиком, и изоляцию вместо списков разрешений. Лицензия MIT, код на TypeScript, около 31 тысячи звёзд на GitHub.
Зачем нужна ещё одна альтернатива OpenClaw
OpenClaw — популярный персональный агент, но авторы NanoClaw считают его слишком тяжёлым: около 500 тысяч строк кода, 53 файла конфигурации, больше 70 зависимостей. Безопасность в OpenClaw держится на проверках уровня приложения — списках разрешений и кодах сопряжения, — и всё это крутится в одном Node-процессе.
NanoClaw предлагает другой подход. Агенты запускаются в собственных Linux-контейнерах с изоляцией файловой системы, а не просто за проверками разрешений. Контейнер видит только те каталоги, которые вы явно в него смонтировали. Функциональность при этом сопоставимая, а кодовая база достаточно маленькая, чтобы прочитать её целиком.
Философия
Авторы зафиксировали принципы, на которых держится проект:
- Достаточно маленький, чтобы понять. Один процесс, несколько файлов, никаких микросервисов.
- Безопасность через изоляцию. Контейнеры видят только явно смонтированные каталоги.
- Сделан для одного человека. Вы делаете форк и просите Claude Code переделать код под себя.
- Настройка — это изменение кода. Никаких каскадов конфигурационных файлов.
- Навыки вместо функций. В основной ветке живут только реестр и инфраструктура; каналы и провайдеры добавляются навыками.
- Лучшая обвязка — лучшая модель. По умолчанию нативный Claude Agent SDK; альтернативные модели подключаются отдельно.
Архитектура
Сообщение проходит такой путь:
мессенджер → хост-процесс (роутер) → inbound.db → контейнер (Bun, Claude Agent SDK) → outbound.db → доставка → мессенджерРаботает это так. Хост-процесс на Node принимает сообщения и раскладывает их по сессиям: пользователь → группа в мессенджере → группа агентов → сессия. Каждая сессия получает свой файл inbound.db. Внутри контейнера агентный раннер на Bun опрашивает эту базу, запускает агента и пишет ответ в outbound.db. Хост-процесс забирает ответ и доставляет его обратно в мессенджер.
На каждую сессию приходится ровно два SQLite-файла, и в каждом один писатель. Блокировок и межпроцессного взаимодействия нет.
Ключевые файлы в репозитории:
| Файл | Роль |
|---|---|
src/index.ts |
точка входа |
src/router.ts |
маршрутизация входящих сообщений |
src/delivery.ts |
доставка исходящих |
src/container-runner.ts |
запуск агентов в контейнерах |
container/agent-runner/ |
код агента внутри контейнера |
Каналы: Telegram, WhatsApp и ещё дюжина
Канал — это то, через что вы разговариваете с агентом. Поддерживаются WhatsApp, Telegram, Discord, Slack, Microsoft Teams, iMessage, Matrix, Google Chat, Webex, Linear, GitHub, WeChat и почта через Resend. Каждый канал ставится по требованию навыком /add-<channel>, и одновременно может работать несколько каналов.
Схемы изоляции гибкие: можно закрепить отдельного агента за каналом, использовать одного агента для всех каналов или объединить сессии. Это настраивается навыком /manage-channels.
Slack заслуживает отдельного упоминания. У каждого агента там своё приложение: манифест, аватар, установка — без ручного копирования токенов. Если агент порождает помощника, тот получает собственный профиль бота, контейнер и память, а комнаты и канвасы остаются общими.
Навыки вместо функций
Девиз проекта в разделе контрибуций: «Не добавляйте функции. Добавляйте навыки». В основную ветку принимают только исправления безопасности, исправления багов и явные улучшения. Всё остальное оформляется навыками.
Канальные адаптеры живут на отдельной ветке channels. Провайдеры моделей — Codex, OpenCode, Cursor, Ollama — поставляются внутри папки payload/ соответствующего навыка.
Безопасность: контейнеры и шлюз ключей
Защита построена на двух уровнях.
Первый — контейнеры. Агент выполняет bash-команды внутри своего контейнера и не выходит за его границы. Смонтировано только то, что разрешено.
Второй — шлюз учётных данных. Агенты никогда не держат сырые API-ключи: посредник подставляет нужные учётные данные в момент каждого запроса. Для каждого агента действуют свои политики и лимиты. По умолчанию используется Agent Vault из проекта OneCLI.
Инструменты MCP описываются в файле .mcp.json в корне репозитория и доступны агенту внутри контейнера.
Установка
git clone https://github.com/nanocoai/nanoclaw.git nanoclaw-v2
cd nanoclaw-v2
bash nanoclaw.sh
Скрипт сам установит Node, pnpm и Docker, если их нет, настроит шлюз учётных данных, соберёт контейнер агента и подключит первый канал — Slack, Telegram, Discord, WhatsApp, iMessage или локальный CLI. Если какой-то шаг падает, сценарий передаёт управление Claude Code: тот ставит диагноз и продолжает установку.
Переход с первой версии — bash migrate-v2.sh: скрипт объединяет .env, переносит базы, папки групп и запланированные задачи. Удаление — bash nanoclaw.sh --uninstall, есть режимы --dry-run и --yes.
Требования:
- macOS или Linux; Windows — через WSL2;
- Node.js 22.23.4+ (или ветки 24 и 26), pnpm 10+;
- jq и Docker Desktop или Docker Engine;
- Claude Code — нужен для
/customize,/debug, восстановления установки и навыков/add-<channel>.
Кастомизация и альтернативные модели
Конфигурационных файлов нет вообще. Настройка — это правка кода, и правит её Claude Code: достаточно попросить («поменяй триггерное слово на @Bob») или запустить /customize. Отладка тоже идёт через чат — команда /debug или просто описание проблемы. Триггерное слово по умолчанию — @Andy.
Модель меняется так же легко. Кроме Claude, провайдеры подключаются навыками: /add-codex, /add-opencode, /add-cursor, /add-ollama-provider. Подходит и любой Claude-совместимый эндпоинт через переменные ANTHROPIC_BASE_URL и ANTHROPIC_AUTH_TOKEN.
Из остального функционала: запланированные задачи с опциональными скриптами-ограничителями, шаблоны групп агентов (ncl groups create --template <ref>), веб-поиск и загрузка страниц. Память своя у каждой группы агентов.
Приватность и сообщество
Аккаунтов нет. Сообщения, файлы и ключи остаются на вашей машине. Единственная телеметрия — анонимные данные о ходе установки; они отключаются переменной NANOCLAW_NO_DIAGNOSTICS=1. Опциональный бесплатный аккаунт на портале проекта открывает доступ к готовому укреплённому образу агента и управляемому Slack-приложению.
Документация живёт на docs.nanoclaw.dev, сайт проекта — nanoclaw.dev, сообщество — в Discord. Изменения публикуются в CHANGELOG.md в репозитории.
Источник: https://github.com/nanocoai/nanoclaw