ZeroClaw — персональный AI-агент в одном бинарнике на Rust
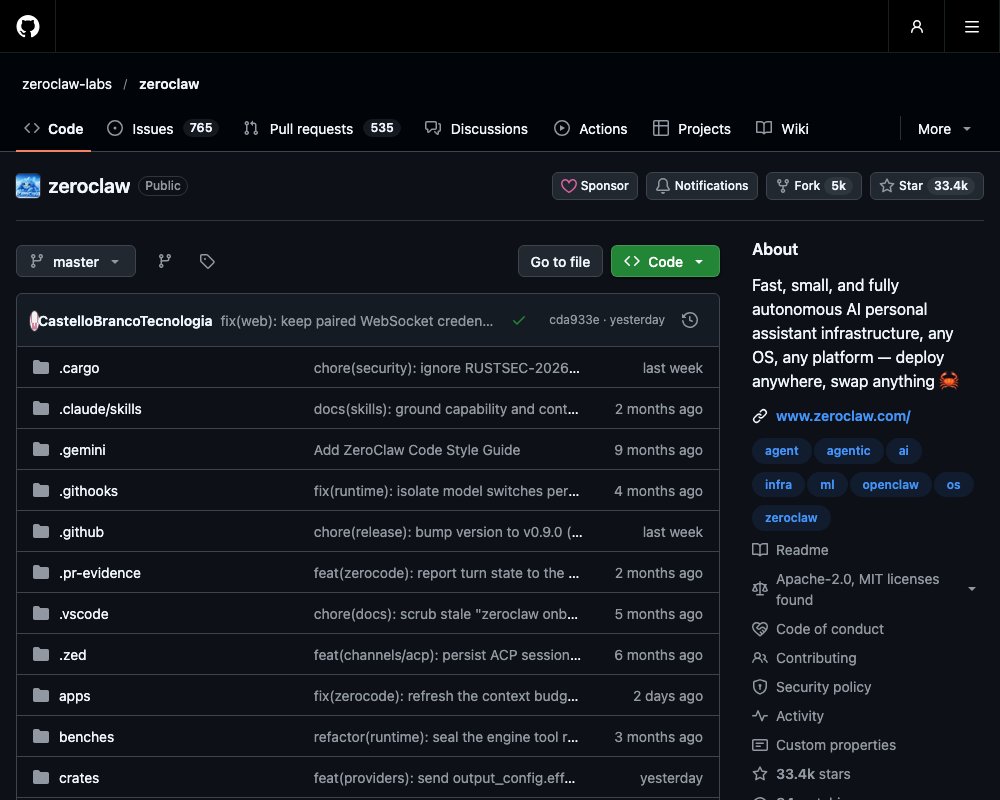
📂 Исходный код на GitHubПерсональный AI-ассистент в одном Rust-бинарнике: 30+ каналов, ~25 LLM-провайдеров, локальный запуск и многоуровневая безопасность.
ZeroClaw — персональный AI-агент в одном бинарнике на Rust
ZeroClaw — это среда выполнения AI-агента с открытым кодом. На практике это один бинарник на Rust: вы настраиваете его и запускаете на своей машине, и он становится вашим личным ассистентом. Агент разговаривает с любыми LLM, принимает сообщения из 30+ каналов — Telegram, Discord, Matrix, email, CLI — и выполняет действия через инструменты: shell, браузер, HTTP-запросы и даже GPIO на одноплатных компьютерах.
Девиз проекта: «Вы владеете агентом. Вы владеете данными. Вы владеете машиной, на которой он работает». Всё выполняется локально: ваши ключи лежат в вашем конфиге, история разговоров — в вашей базе данных. У проекта около 33 тысяч звёзд на GitHub, лицензия двойная — MIT или Apache 2.0, на выбор.
Философия: четыре принципа
Авторы зафиксировали четыре мнения о том, каким должен быть агент, и выстроили их по приоритету.
- Вы владеете всем. Бинарник работает на вашей машине, вашем VPS или одноплатнике. Никакой телеметрии, никаких облачных подписок и лицензионных серверов. Выдернули шнур — агент остановился, и ничего больше не сломалось.
- Сначала безопасность. Агент, который умеет выполнять команды и писать файлы, — привилегированный процесс. По умолчанию уровень автономности
supervised: действия среднего риска требуют подтверждения, действия высокого риска заблокированы. - Минимализм. Небольшой бинарник, быстрый старт, минимум зависимостей. Бинарники релиза v0.8.5 занимают от ~33 МиБ на macOS до ~59 МиБ на x86_64 Linux. В промпте нет скрытых системных инструкций: модель видит ровно то, что вы настроили.
- Независимость от провайдера. «Мозг» агента меняется одной строкой конфига. У авторов есть мнение о качестве, но не о вендорах.
Не менее показателен список того, чем ZeroClaw не является:
- Не SaaS. Нет hosted-версии, аккаунтов и биллинга.
- Не фреймворк. Вы не строите приложения «на базе» ZeroClaw — вы настраиваете готового агента и подключаете каналы.
- Не просто чат-интерфейс. Чат, веб-дашборд и терминальный интерфейс zerocode — лишь оболочки. Продукт — сам runtime.
- Не игрушка. Конфигурации живут 24/7 на домашних серверах и VPS через systemd, launchctl или Windows Service.
Каналы, провайдеры, память
Одна и та же агентная петля обслуживает все подключённые каналы: входящие сообщения из Discord, Telegram, Matrix, Slack, email, вебхуков и CLI попадают в одну очередь. Список каналов и настройки — в обзоре каналов.
Поддерживаемые провайдеры: Anthropic, OpenAI, Ollama, Bedrock, Gemini, Azure, OpenRouter и любые OpenAI-совместимые эндпоинты — Groq, Mistral, xAI и ещё около двадцати других. Если основной провайдер начал сбоить, срабатывают цепочки резервов: запрос автоматически уходит к запасной модели. Маршрутизация по подсказкам позволяет гонять тяжёлые задачи рассуждений на одной модели, а дешёвый чат — на другой. Детали — в обзоре провайдеров.
Память агента хранится в SQLite. К разговорам добавляются эмбеддинги — векторные представления текста, — поэтому агент ищет по прошлым беседам не только по точному совпадению слов, но и по смыслу. Веб-дашборд позволяет просматривать память вручную.
Безопасность
Модель безопасности описана в обзоре безопасности: каждый вызов инструмента и каждое сообщение из канала проходят проверку политики во время выполнения. Уровни автономности — три: ReadOnly, Supervised (по умолчанию) и Full.
Что входит в контроль:
- Границы рабочей области. Агент трогает только пути внутри настроенного workspace.
- Списки разрешённых и запрещённых команд и проверка shell-политики.
- Песочницы уровня ОС: Docker, Firejail, Bubblewrap и Landlock на Linux, Seatbelt на macOS.
- Квитанции об инструментах. Каждое успешное действие инструмента получает криптографическую квитанцию с HMAC-подписью — это журнал аудита, который передаётся вместе с разговором.
- Аварийный стоп командой
zeroclaw estopи подтверждение опасных действий одноразовым кодом (OTP).
Для доверенных машин разработки предусмотрен YOLO-режим: один пресет конфига отключает все предохранители. Режим громко назван, логируется и не является значением по умолчанию.
Архитектура
ZeroClaw — это слоистое рабочее пространство на Rust. Полное описание с диаграммами — в обзоре архитектуры. Основные крейты:
| Крейт | Роль |
|---|---|
zeroclaw-runtime |
Агентная петля, политика безопасности, SOP-движок, cron, саб-агенты |
zeroclaw-api |
Публичные трейты: ModelProvider, Channel, Tool, Memory, Peripheral — «kernel ABI» проекта |
zeroclaw-providers |
Клиенты LLM: повторные попытки, cooldown, резервы, маршрутизация |
zeroclaw-channels |
30+ интеграций с мессенджерами и платформами |
zeroclaw-gateway |
HTTP/WebSocket-шлюз и веб-дашборд |
zeroclaw-tools |
Инструменты: браузер, HTTP, проверка железа |
zeroclaw-memory |
Память на SQLite с эмбеддингами и векторным поиском |
zeroclaw-plugins |
Изолированный хост WASM-плагинов (WIT component model) |
zeroclaw-hardware |
Абстракция над GPIO, I2C, SPI, USB |
Жизненный цикл запроса прост: сообщение приходит через канал, runtime отправляет его в LLM вместе со списком инструментов, модель возвращает вызов инструмента, политика безопасности одобряет или блокирует его, инструмент выполняется, результат уходит обратно в модель — и агент отвечает пользователю. Полная схема — в описании жизненного цикла.
Развитие идёт по пути микроядра (RFC #5574): ядро сжимается до агентной петли и проверки политики, а всё остальное уезжает за feature flags — вы собираете бинарник только с тем, что используете.
Установка и запуск
На Unix установка сводится к двум командам:
curl -fsSL https://raw.githubusercontent.com/zeroclaw-labs/zeroclaw/master/install.sh | sh
"${CARGO_HOME:-$HOME/.cargo}/bin/zeroclaw" quickstart
На Windows есть путь с готовым бинарником и PowerShell-скриптом — Rust-тулчейн не нужен. Поддерживаемые платформы: Linux, macOS, Windows, FreeBSD, NixOS и Docker. Полное руководство — в quickstart.
Базовые команды:
zeroclaw quickstart        # мастер настройки: выбор провайдера и рабочий конфиг
zeroclaw agent -a <alias>  # интерактивный чат с агентом
zeroclaw service install   # регистрация в systemd / launchctl / Windows Service
zeroclaw service start     # постоянная работа в фоне
Есть и готовые сценарии авторизации через подписки. Для OpenAI Codex — импорт существующего профиля:
zeroclaw auth login --model-provider openai-codex --import ~/.codex/auth.json
zeroclaw quickstart --model-provider openai-codex --model gpt-5.4
Для Claude Max — токен из claude setup-token, который вставляется в приглашение quickstart при выборе setup_token.
Конфигурация
Весь ZeroClaw настраивается одним TOML-файлом: ~/.zeroclaw/config.toml. Файл начинается со строки schema_version = 4 (текущая версия схемы) и содержит минимум четыре секции вида тип.алиас — среди них обязательны запись провайдера, агент, который на неё ссылается, и профиль риска, по которому агент проверяет свои действия.
Пример записи провайдера:
[providers.models.openai.coding]   # тип openai, алиас coding
model = "gpt-5.4"
wire_api = "responses"
requires_openai_auth = true
Полный справочник по каждому ключу генерируется из живой схемы и живёт на docs.zeroclaw.com.
Чем ещё интересен проект
- Железо. Через трейт
Peripheralагент работает с GPIO, I2C, SPI и USB на Raspberry Pi, STM32, Arduino и ESP32 — ассистент, который физически щёлкает реле в вашем доме, вписан в архитектуру на уровне API. Подробнее — в обзоре hardware. - SOP-движок. Стандартные операционные процедуры запускаются событиями: MQTT, вебхуки, cron или сигнал с периферии. Шаги могут требовать подтверждения, а запуск можно возобновить после сбоя — детали в обзоре SOP.
- ACP. Подключение к редактору или IDE по Agent Client Protocol — JSON-RPC 2.0 поверх stdio (см. описание ACP).
- Расширяемость. Новые каналы, провайдеры, инструменты и плагины добавляются отдельными крейтами за контрактами
zeroclaw-api; крупные изменения проходят через RFC-процесс. AI-ассистированные PR приветствуются.
Об уязвимостях авторы просят сообщать не в публичные issues, а на security@zeroclaw.dev — политика описана в SECURITY.md.