

Anthropic Cybersecurity Skills — библиотека навыков кибербезопасности для AI-агентов
📂 Исходный код на GitHubОткрытая коллекция структурированных навыков кибербезопасности для AI-агентов. Она охватывает 34 направления, использует стандарт agentskills.io и предоставляет привязку к шести фреймворкам безопасности.
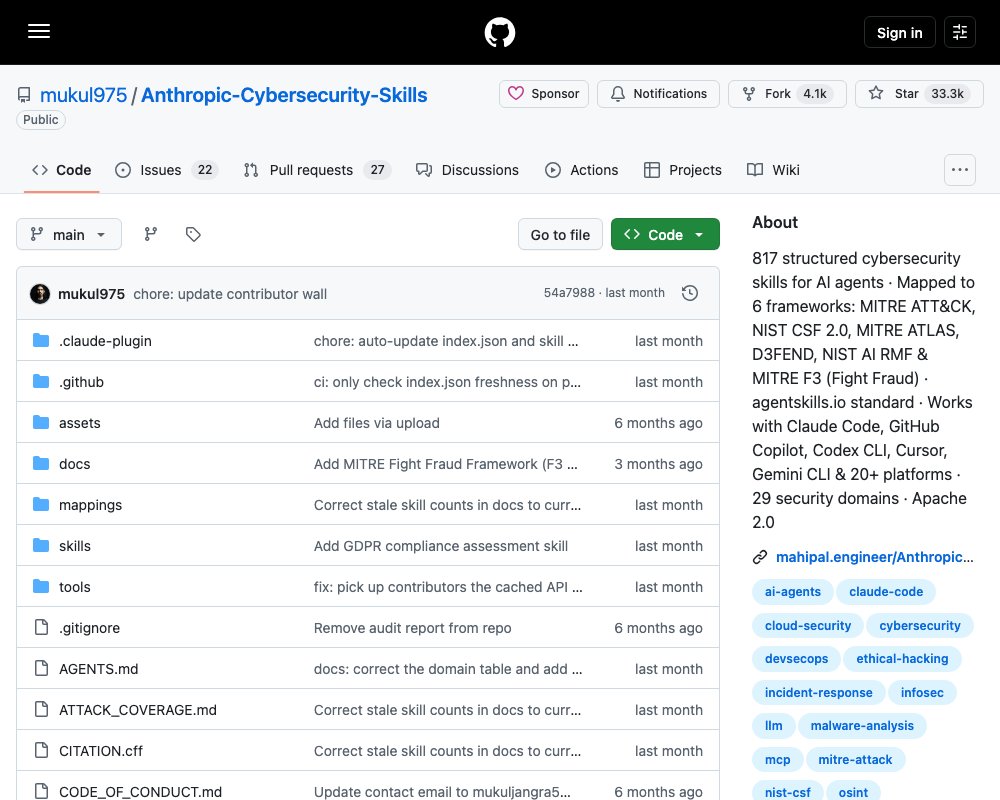
Anthropic Cybersecurity Skills — открытая библиотека структурированных навыков кибербезопасности для AI-агентов. В репозитории собрано более 800 навыков из 34 направлений: от облачной безопасности и реагирования на инциденты до форензики, threat hunting и AI Security. Проект построен по стандарту agentskills.io, поэтому навыки можно подключить к агентам, поддерживающим этот формат.
Главная идея — дать агенту не общий список команд или чеклистов, а последовательность принятия решений опытного аналитика: когда применять инструмент, какие условия проверить, как выполнить процедуру и каким образом подтвердить результат. Каждый навык содержит описание для поиска, workflow и раздел верификации.
Библиотека создана сообществом и не связана с Anthropic. README отдельно предупреждает, что часть материалов имеет offensive или dual-use назначение. Применять их следует только к собственным системам или после получения письменного разрешения, в рамках законодательства, правил engagements и внутренних политик безопасности.
Что внутри
Состав библиотеки охватывает следующие области:
- Cloud Security: AWS, Azure, GCP, CSPM, эмуляция атак и облачная форензика.
- SOC Operations: playbook-процедуры, эскалация, обнаружение в графах логов и tabletop-упражнения.
- Threat Hunting: гипотезо-ориентированный hunting, LOTL, EVTX и охота на парке машин.
- Threat Intelligence: STIX, TAXII, MISP, OpenCTI, интеграция источников и профилирование групп.
- Web Application Security: OWASP Top 10, SQLi, XSS, SSRF и небезопасная десериализация.
- Digital Forensics: образы дисков, анализ памяти, KAPE, Plaso и построение временных шкал.
- Identity & Access Management: Entra ID, ROADtools, PAM, phishing с device code и zero trust identity.
- Red Teaming: ADCS, Certipy, BloodHound CE, Sliver, Havoc C2 и NTLM relay.
- Container Security: Kubernetes RBAC, сканирование образов, Falco и выход из контейнера.
- AI Security: red teaming для LLM, prompt injection, безопасность MCP и guardrails.
- Incident Response, Vulnerability Management, Penetration Testing, DevSecOps и Zero Trust.
- Ransomware Defense, Supply Chain Security, Cryptography, Phishing Defense и Compliance & Governance.
В README заявлены 34 security domains и 818 production-grade skills. Числа по отдельным доменам и фреймворкам относятся к состоянию репозитория на момент публикации и со временем меняются.
Шесть фреймворков
Навыки не привязаны к одному изолированному списку терминов. В frontmatter каждого навыка указываются только те mappings, которые соответствуют его типу. Например, навык форензики может ссылаться на ATT&CK и NIST CSF, а навык безопасности AI — дополнительно на ATLAS и NIST AI RMF.
| Фреймворк | Для чего используется |
|---|---|
| MITRE ATT&CK | техники, тактики и процедуры злоумышленников |
| NIST CSF 2.0 | Govern, Identify, Protect, Detect, Respond, Recover |
| MITRE ATLAS | угрозы AI и ML, включая атаки на агентов |
| MITRE D3FEND | защитные контрмеры и модель defensive knowledge graph |
| NIST AI RMF | управление рисками AI через Govern, Map, Measure, Manage |
| MITRE F3 | техники кибермошенничества, связанного с финансами |
Отдельно добавлен MITRE Fight Fraud Framework. Он дополняет ATT&CK техниками fraud-specific этапов Positioning и Monetization, которые используются после получения доступа и при подготовке финансового мошенничества.
Как агент использует навыки
README предлагает progressive disclosure, чтобы не загружать весь контекст сразу:
- Агент сканирует frontmatter всех навыков — примерно около 30 токенов на запись.
- По описанию, тегам и домену выбирает несколько подходящих навыков.
- Загружает полные инструкции для нескольких лучших совпадений.
- Выполняет workflow по шагам, учитывая prerequisites и точки принятия решений.
- Проверяет результат через Verification и связывает находки с IOC и MITRE ATT&CK.
Например, при запросе на анализ дампа памяти агент может сначала выбрать навыки memory forensics, credential dumping и Windows event logs. Затем он последовательно применяет инструменты, проверяет найденные артефакты и явно отделяет подтверждённые результаты от гипотез.
Такой подход отличается от простого набора команд. Навык содержит условия активации, необходимые инструменты и права доступа, пошаговую процедуру и критерии проверки результата.
Структура навыка
Типичный навык выглядит так:
skills/performing-memory-forensics-with-volatility3/
├── SKILL.md
├── references/
│   ├── standards.md
│   └── workflows.md
├── scripts/
│   └── process.py
└── assets/
    └── template.md
SKILL.md содержит YAML frontmatter и Markdown-тело. В frontmatter используются поля name, description, domain, subdomain, tags, ссылки на ATLAS, D3FEND, NIST AI RMF и NIST CSF, а также версия, автор и лицензия. В Markdown-разделе описываются When to Use, Prerequisites, Workflow и Verification.
Установка и запуск
Репозиторий можно установить через Skills CLI:
npx skills add mukul975/Anthropic-Cybersecurity-SkillsАльтернативный вариант — клонировать репозиторий:
git clone https://github.com/mukul975/Anthropic-Cybersecurity-Skills.git
cd Anthropic-Cybersecurity-Skills
После подключения библиотеки можно дать агенту задачу в естественном языке: анализ memory dump, охота на признаки credential theft, проверка web-приложения или расследование инцидента. README заявляет совместимость с Claude Code, GitHub Copilot, OpenAI Codex CLI, Cursor, Gemini CLI, Cline, Aider, Continue, Amazon Q Developer, автономными агентами и фреймворками, включая LangChain, CrewAI, AutoGen, Semantic Kernel, Haystack и Vercel AI SDK. Конкретный набор возможностей зависит от инструментов и прав доступа агента.
Безопасность и ответственное использование
Библиотека предназначена для авторизованного penetration testing, defensive security, security research и обучения. Перед применением offensive или dual-use навыков нужно ограничить scope, получить разрешение владельца системы, подготовить тестовые данные и правила эскалации. Нельзя переносить процедуры из репозитория на чужие production-системы без отдельного согласования.
Репозиторий распространяется по лицензии Apache License 2.0. Условия использования и сведения о сообществе находятся в README проекта и файле лицензии.