NemoClaw — стек NVIDIA для безопасного запуска ИИ-агентов в песочнице
📂 Исходный код на GitHubСтек NVIDIA для запуска ИИ-агентов в защищённой песочнице OpenShell с управляемым инференсом.
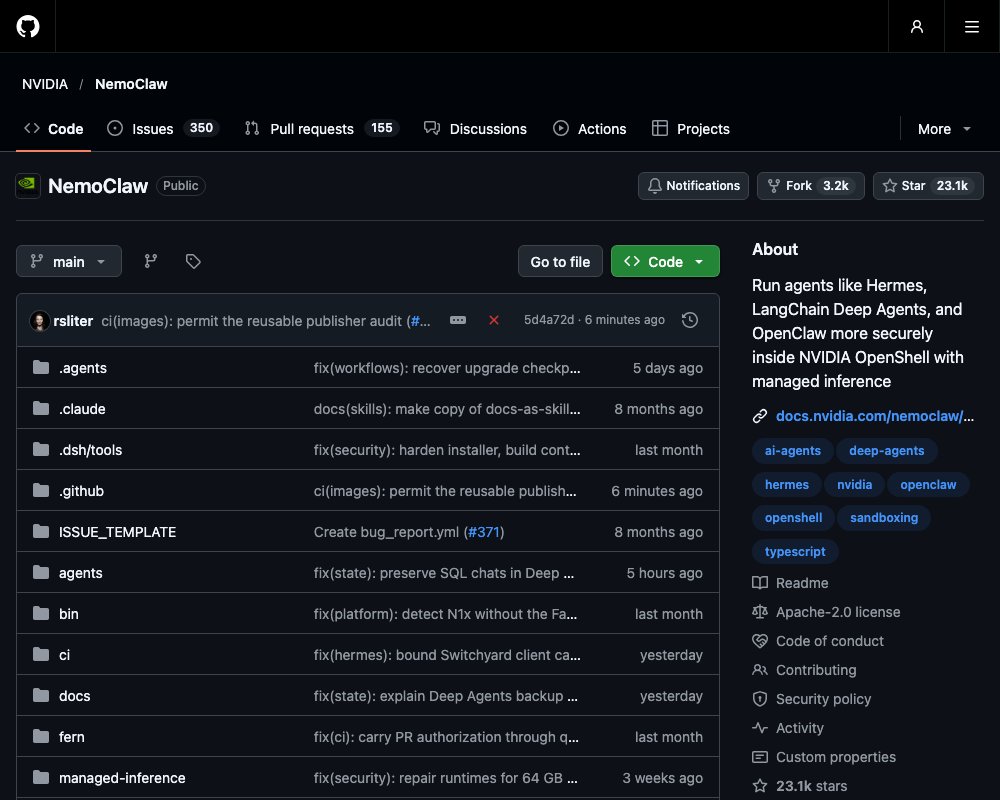
NVIDIA выпустила NemoClaw — открытый стек для безопасного запуска автономных ИИ-агентов. Проблема знакома каждому, кто давал агенту доступ к терминалу и интернету: модель может выполнить лишнюю команду или отправить данные не туда. NemoClaw решает это радикально. Агент работает внутри изолированной песочницы OpenShell, где каждый сетевой запрос, обращение к файлу и вызов модели проходит через декларативные политики. Код открыт под лицензией Apache 2.0, но проект пока в статусе alpha.
Что делает NemoClaw
NemoClaw ставит на хост рантайм NVIDIA OpenShell — часть NVIDIA Agent Toolkit. Это защищённая среда для автономных агентов: изолированный контейнер с контролем сети, файловой системы и процессов. Поверх рантайма стек разворачивает агента и управляет им через CLI nemoclaw.
Основной сценарий — постоянно включённый ассистент OpenClaw. Такой агент работает часами без присмотра, поэтому риск неожиданных действий со временем только растёт. Стек рассчитан и на других агентов: в описании репозитория упомянуты Hermes и LangChain Deep Agents. Инференс — обращение агента к языковой модели — при этом идёт через облако NVIDIA: запросы не выходят из песочницы напрямую, их перехватывает шлюз OpenShell.
Как устроен стек
Внутри четыре компонента:
| Компонент | Роль |
|---|---|
| Plugin | CLI-команды на TypeScript: запуск, подключение, статус, логи. |
| Blueprint | Версионируемый артефакт на Python — файл-описание, по которому стек собирает песочницу, применяет политики и настраивает инференс. |
| Sandbox | Изолированный контейнер OpenShell с агентом внутри. Доступ в сеть и файловую систему ограничен политиками. |
| Inference | Вызовы модели через облако NVIDIA. Агент не замечает, что маршрут подменён. |
Жизненный цикл blueprint состоит из четырёх шагов: стек находит артефакт, проверяет его дайджест (контрольную сумму), планирует ресурсы и применяет конфигурацию через CLI OpenShell.
Диагностика тоже двухуровневая. nemoclaw status показывает здоровье уровня NemoClaw, а openshell sandbox list — состояние песочниц OpenShell под ним. При ошибке стоит проверить оба уровня, потому что сбой может прийти от любого из них.
Четыре слоя защиты
Песочница стартует со строгой базовой политики:
| Слой | Что защищает | Когда действует |
|---|---|---|
| Сеть | Блокирует неавторизованные исходящие соединения. | Правила можно менять без перезапуска. |
| Файловая система | Чтение и запись только внутри /sandbox и /tmp. |
Фиксируется при создании песочницы. |
| Процессы | Блокирует повышение привилегий и опасные системные вызовы. | Фиксируется при создании песочницы. |
| Инференс | Перенаправляет вызовы API модели на контролируемый бэкенд. | Правила можно менять без перезапуска. |
Больше всего интересна работа с сетью. Когда агент пытается достучаться до хоста, которого нет в белом списке, OpenShell блокирует запрос и показывает его оператору в TUI. Оператор решает, пропустить соединение или нет. Так агент не может тихо отправить данные на сторонний сервер.
Технически изоляция построена на трёх механизмах Linux: Landlock (ограничения доступа к файлам на уровне ядра), seccomp (фильтр системных вызовов) и netns (изолированный сетевой стек).
Установка
Понадобятся Linux Ubuntu 22.04 LTS или новее, работающий Docker и установленный OpenShell.
Установка идёт через скрипт. Он ставит Node.js, если его нет, и запускает мастер настройки: тот создаёт песочницу, настраивает инференс и применяет политики безопасности.
$ git clone https://github.com/NVIDIA/NemoClaw.git
$ cd NemoClaw
$ ./install.sh
После установки скрипт печатает сводку: имя песочницы, режим изоляции, модель и команды управления:
Sandbox my-assistant (Landlock + seccomp + netns)
Model nvidia/nemotron-3-super-120b-a12b (NVIDIA Cloud API)

Run:    nemoclaw my-assistant connect
Status: nemoclaw my-assistant status
Logs:   nemoclaw my-assistant logs --follow
Дальше подключаемся к песочнице и проверяем агента:
$ nemoclaw my-assistant connect
sandbox@my-assistant:~$ openclaw tui
TUI открывает чат с агентом: пишете сообщение, агент отвечает. Можно и без интерфейса — отправить одно сообщение через CLI:
sandbox@my-assistant:~$ openclaw agent --agent main --local -m "hello" --session-id testИнференс
Запросы к модели никогда не покидают песочницу напрямую. Шлюз OpenShell перехватывает их и направляет в облако NVIDIA. Текущий вариант — модель nvidia/nemotron-3-super-120b-a12b для продакшена, нужен API-ключ NVIDIA.
Ключ берут на build.nvidia.com. Команда nemoclaw onboard спросит его при настройке.
Основные команды
Хостовые команды nemoclaw:
| Команда | Что делает |
|---|---|
nemoclaw onboard |
Мастер настройки: шлюз, провайдеры, песочница. |
nemoclaw deploy |
Развёртывание на удалённом GPU-инстансе через Brev. |
nemoclaw connect |
Интерактивный шелл внутри песочницы. |
openshell term |
TUI OpenShell для мониторинга и одобрения запросов. |
nemoclaw start / stop / status |
Управление вспомогательными сервисами: мост Telegram, туннель. |
Внутри CLI OpenClaw есть и плагин-команды: openclaw nemoclaw launch, status и logs. README честно предупреждает: они в активной разработке и могут не работать. Основной интерфейс пока — хостовый nemoclaw.
Ограничения
Проект в статусе alpha. NVIDIA прямо пишет: интерфейсы и поведение могут измениться без предупреждения, о готовности к продакшену говорить рано. Плагин-команды сырые, а на некоторых платформах настройка требует ручных обходов. При проблемах полезно смотреть оба уровня: nemoclaw status и openshell sandbox list.
Что почитать
- Обзор и устройство стека: Overview, How It Works, Architecture
- Настройка сетевых политик: Network Policies
- Полный справочник команд: CLI Commands
Источник: https://github.com/NVIDIA/NemoClaw