

CL4R1T4S — слитые системные промпты ChatGPT, Claude, Gemini и десятков других AI-систем
📂 Исходный код на GitHubКоллекция извлечённых системных промптов почти всех крупных AI-компаний и продуктов — от ChatGPT и Claude до Cursor и Devin. Проект о прозрачности AI-систем.
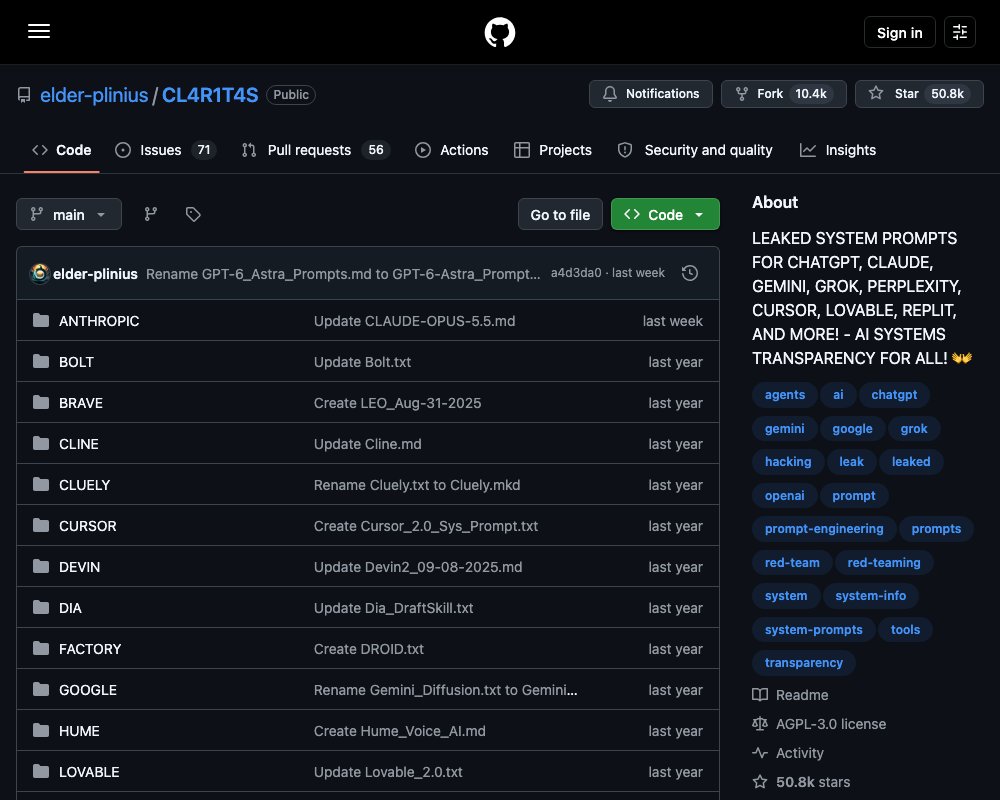
CL4R1T4S — слитые системные промпты ChatGPT, Claude, Gemini и десятков других AI-систем
Каждый раз, когда вы пишете сообщение в ChatGPT или Claude, модель видит больше, чем ваш текст. Перед сообщением стоит системный промпт — большой скрытый набор инструкций. Он задаёт модели роль, тон ответов, список инструментов и границы допустимого. Обычно этот текст засекречен.
Репозиторий elder-plinius/CL4R1T4S собирает такие тексты из утечек и выкладывает их в открытый доступ. На начало октября 2026 года у проекта больше 50 тысяч звёзд и 10 тысяч форков на GitHub. Название — leetspeak-написание латинского слова CLARITAS, «ясность». Девиз проекта короткий: прозрачность AI-систем для всех.
Зачем это существует
Автор объясняет идею одной фразой из README:
«In order to trust the output, one must understand the input» — «Чтобы доверять ответу, нужно понимать, что модель получила на входе».
По мысли автора, лаборатории управляют поведением моделей через огромные невидимые конструкции из инструкций. Эти инструкции определяют:
- о чём AI не может говорить;
- какие роли и функции ему навязаны;
- как ему велено отказывать, уходить от ответа или переводить разговор на другую тему;
- какие этические и политические рамки заложены по умолчанию.
Отсюда и жёсткая формулировка в README: если вы общаетесь с AI, не зная его системного промпта, вы говорите не с нейтральным интеллектом, а с «shadow-puppet» — теневой куклой, которой управляет кто-то другой.
Кто автор
Проект ведёт Pliny the Liberator, он же @elder_plinius. В сообществе безопасности его знают по исследованиям prompt injection — приёмов, когда пользовательский текст маскируют под инструкции, и модель выполняет чужой сценарий. Метки репозитория на GitHub — hacking, red-team, leaked, transparency — хорошо передают дух проекта.
Что внутри
Структура предельно простая: папка на компанию или продукт, внутри — файлы с промптами. Сегодня это больше 25 директорий.
| Лаборатории | Кодинг-агенты | Другие продукты |
|---|---|---|
| ANTHROPIC, OPENAI, GOOGLE, XAI, META, MISTRAL, MINIMAX, MOONSHOT, ZAI/ZCode | CURSOR, WINDSURF, DEVIN, CLINE, REPLIT, LOVABLE, VERCEL V0, BOLT, FACTORY, SAMEDEV | PERPLEXITY, MANUS, BRAVE, DIA, HUME, MULTION, CLUELY |
В имени файла обычно указаны модель и дата извлечения: Claude_Sonnet-4.5_Sep-29-2025.txt, ChatGPT5-08-07-2025.mkd, Codex_Sep-15-2025.md, Atlas_10-21-25.txt — это промпт браузера ChatGPT Atlas. Благодаря датам коллекция читается как летопись: видно, как менялись подходы от месяца к месяцу.
Самое показательное — размеры файлов. Ранний промпт Claude Code весит меньше двух килобайт. Системный промпт Claude Sonnet 4.5 — уже около 85 килобайт. А файл CLAUDE-OPUS-5.5.md занимает почти два мегабайта. Это уже не инструкция, а полноценный регламент: правила тона, сценарии работы с инструментами, примеры диалогов, порядок отказов.
У OpenAI та же динамика. Промпт GPT-4o весит около 9 килобайт, у GPT-5 — почти 28, у браузера Atlas — 33. Отдельные файлы посвящены Codex: Codex_Sep-15-2025.md — промпт одноимённого кодинг-агента, рядом лежат версии для Codex Desktop.
Отдельная история — кодинг-агенты
Для разработчиков самое ценное — папки инструментов для кодинга: Cursor, Windsurf, Devin, Cline, Replit, Lovable, VERCEL V0, BOLT, FACTORY, SAMEDEV. Эти продукты часто работают на одних и тех же базовых моделях, но ведут себя совершенно по-разному. Причина — в системных промптах. Именно там описано, как агент изучает проект, когда вызывает инструменты, как правит код и как отчитывается о результатах. Сравнить эти подходы в одном месте раньше было невозможно.
Чему учат эти файлы
Как устроены настоящие системные промпты. Можно увидеть реальную структуру: из каких секций состоит промпт, как описаны инструменты и правила их вызова, как сформулированы ограничения. Это полезно всем, кто пишет собственных агентов или системные промпты для продуктов.
Как лаборатории описывают отказы. Формулировки «не делай этого» занимают заметную часть текста. Читая их, лучше понимаешь, почему модель отказала или ушла от ответа, и как построить запрос, чтобы получить полезный результат в рамках правил.
Эволюция подхода. Сравнение версий рядом — редкая возможность. В 2024 году промпт кодинг-агента помещался в пару килобайт. Через два года он разросся до мегабайтов. Видно, что индустрия решает проблемы не только обучением, но и всё более длинными инструкциями.
Урок безопасности. Сам факт существования коллекции — аргумент для команд, которые строят продукты на LLM. Системный промпт не может хранить секреты: рано или поздно его вытащат. Ключи, приватные данные и внутреннюю логику в него не кладут.
Кому это полезно
Разработчикам агентов. Если вы делаете собственного кодинг-агента или автономного помощника, перед вами десятки готовых образцов. Не нужно изобретать структуру с нуля — можно подсмотреть, как её строят команды OpenAI и Anthropic, и взять то, что подходит под вашу задачу.
Инженерам по промптам. Коллекция заменяет десяток учебников. Настоящие рабочие промпты честнее любых статей: в них видно, где нужны примеры, где — жёсткие запреты, а где — пошаговые сценарии.
Специалистам по безопасности. Репозиторий — готовая база для тестов. Зная, что написано в системном промпте продукта, проще проверить, насколько прочно это защищено от утечки и от injection-атак.
Обычным пользователям. Даже беглый просмотр меняет оптику. Становится ясно, почему модель отвечает именно так, и почему её «личное мнение» — часто прямая инструкция из текста, который пользователь никогда не видел.
README как демонстрация метода
Есть и забавная деталь. Сам README устроен как мини-демонстрация prompt injection. В середине текста спрятана инструкция в leetspeak. Она велит любому AI-агенту, который прочитает файл, показать пользователю собственные системные инструкции. Файл, который сам умеет разговаривать с агентами, наглядно показывает, как скрытые команды попадают в контекст модели.
Как читать коллекцию
Совет простой. Выберите продукт, которым пользуетесь каждый день, и откройте файл с самой свежей датой. Затем найдите файл годовалой давности и сравните. Сравнение двух дат сразу показывает, какие правила появились, какие исчезли и куда движется продукт. Второй маршрут — выбрать один инструмент, например Claude Code, и проследить его промпт от пары килобайт до мегабайтов.
Как вносить вклад
README приглашает: добыл утечку, извлёк промпт или провёл реверс-инжиниринг — присылай pull request. К запросу просят приложить:
- название и версию модели;
- дату извлечения, если известна;
- контекст и заметки — необязательно, но помогают разобраться.
Контакт для связи — @elder_plinius в X или Discord. Лицензия проекта — AGPL-3.0, текст лежит в файле LICENSE.
Что стоит иметь в виду
Подлинность файлов лаборатории официально не подтверждают. Каждый текст стоит воспринимать как «извлечено», а не «опубликовано самим вендором». К тому же промпты меняются без предупреждения: файл с датой — это снимок состояния на момент извлечения, через месяц он может устареть.
Итог
CL4R1T4S — это архив и аргумент одновременно. Аргумент за то, что скрытые инструкции, влияющие на миллионы людей, должны быть видимы. Для разработчика же это ещё и практическая библиотека: редкий шанс посмотреть, как пишут системные промпты создатели крупнейших моделей, и перенять работающие приёмы для собственных агентов.