OneCLI: платформа для запуска AI-агентов в команде
📂 Исходный код на GitHubOpen-source песочничный харнес для AI-агентов в команде: каждый сотрудник получает безопасного персонального агента
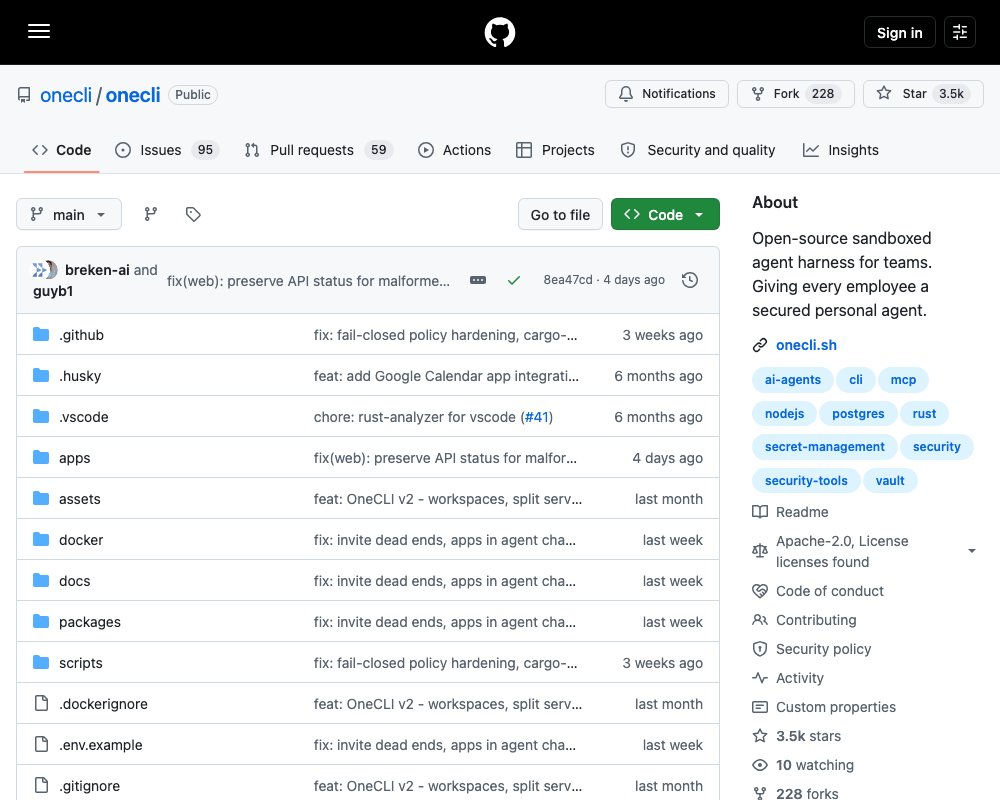
OneCLI — open-source платформа для запуска AI-агентов в команде. Каждый сотрудник получает изолированного агента, который работает в песочнице и маршрутизируется через gateway, инжектирующий credentials и обеспечивающий соблюдение политик безопасности.
Платформа начиналась как credential vault для AI-агентов на Rust, но быстро превратилась в полноценный харнес для командной работы с автономными агентами — Hermes, OpenClaw, NanoClaw и другими.
Архитектура
OneCLI построена как монорепозиторий с чётким разделением компонентов:
- Web Dashboard — Next.js приложение для управления агентами, чата с ними, редактирования памяти и skills, управления подключениями и секретами.
- API Server — control plane. Владеет базой данных, plane разговоров и рабочей очередью, которую опрашивает runner.
- Rust Gateway — перехватывает исходящие запросы (включая HTTPS через MITM) и инжектирует credentials. Агенты аутентифицируются через
Proxy-Authorizationзаголовки. - Runner — запускает, приостанавливает и уничтожает песочницы агентов. Работает только на исходящие подключения, не имеет inbound-портов и не обращается к базе данных.
- Sandbox Supervisor — запускается внутри каждой песочницы, общается с харнесом через vendor-neutral интерфейс, что позволяет менять runtime агента.
- SSH Terminator — SSH-фронтенд, завершающий
ssh-соединения через краткосрочные сертификаты и связывающий их с песочницами агентов. - Channel Adapter — Slack daemon, по одному приложению на агента.
- Secret Store — хранилище секретов с шифрованием AES-256-GCM, расшифровка только при запросе, сопоставление по хосту и паттерну пути.
Возможности для команды
Интеграция с Identity Provider — првоижинг агентов от имени сотрудников напрямую из corporate IdP.
Агент на каждого сотрудника — каждый в workspace получает своего агента, доступного из дашборда или Slack.
Единая политика — управление политикой в одном месте, которая применяется ко всем агентам в workspace.
Deterministic human-in-the-loop — одобрения в чате для критических действий: отправка писем, удаление тикетов, очистка S3-бакетов.
Глобальные подключения — общие на уровне команды ресурсы (LLM ключи, service accounts), предоставляемые каждому агенту без передачи напрямую.
Устройство агента
Агент в OneCLI — это не одноразовый промпт, а долгоживущая сущность:
- Компьютер — изолированная песочница с файловой системой и shell. Единственный выход — через gateway.
- Разговор — своя страница в дашборде или Slack. Файлы и изображения включены. Сообщение, отправленное во время работы агента, перенаправляется немедленно.
- Память — всё, что агент learns, сохраняется платформой. Можно читать и редактировать в любой момент.
- Skills — инструкции и хелперы, написанные один раз и всегда доступные агенту.
- Расписание — агент может планировать будущие задачи, платформа разбудит его в нужное время.
- Credentials, которые он никогда не видит — каждый агент получает только доступ, который вы предоставили, gateway обеспечивает это на каждом запросе. Также подключаются Bitwarden или 1Password для on-demand инъекции без хранения на сервере.
- Собственное Slack-приложение — подключается один раз, отвечает в каналах и личных сообщениях под своим именем и аватаром.
Запуск и разработка
Self-hosted
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
Откройте http://localhost:10254
Local development
mise install
pnpm install
pnpm dev
Команда pnpm dev генерирует .env со всеми необходимыми секретами, запускает PostgreSQL, применяет миграции и поднимает полный стек.
Лицензия
Apache-2.0 с одним исключением: директории ee/ содержат enterprise-функции под OneCLI Enterprise License. Лицензия бесплатна для разработки и тестирования, для продакшена требуется подписка. Всё остальное — Apache-2.0, можно хостить самостоятельно без коммерческой лицензии.
Источник: https://github.com/onecli/onecli