OpenShell — безопасный рантайм для автономных ИИ-агентов
📂 Исходный код на GitHubБезопасный рантайм для автономных ИИ-агентов: изоляция на уровне ядра, проверка каждого сетевого запроса и формальная верификация изменений политик.
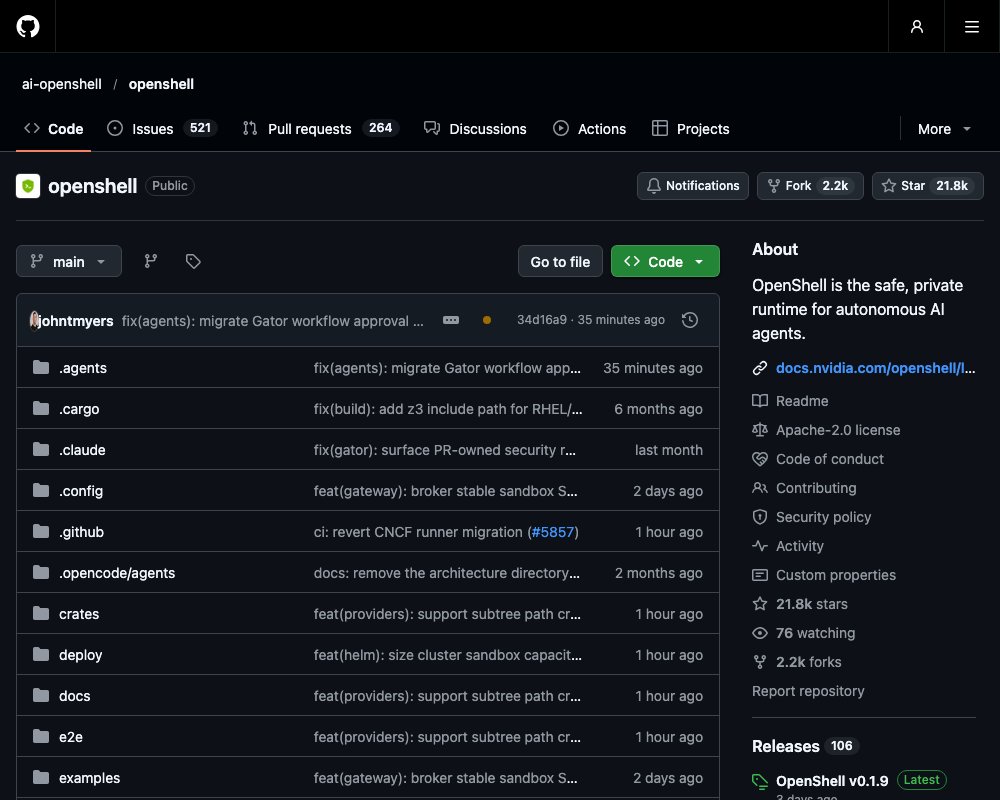
Автономный агент полезен, только когда у него есть доступ: он должен читать файлы, ставить пакеты, обращаться к API и пользоваться учётными данными. Но отдать всё это без ограничений страшно. Одна лишняя команда — и секреты уходят на сторонний сервер. OpenShell — открытый рантайм, который даёт агентам нужные возможности и при этом держит каждый шаг под контролем. Вы описываете в политике, что можно конкретному агенту, а OpenShell принуждает эти правила. Код написан на Rust и открыт под лицензией Apache 2.0. Проект стартовал внутри NVIDIA, а сейчас перешёл в CNCF: разработка идёт в репозитории ai-openshell/openshell.
Как это работает
OpenShell ограничивает агентов двумя способами.
Изоляция на уровне ядра. Каждый агент работает в отдельной песочнице. Ядро разрешает ему обращаться только к определённым файлам и делать только разрешённые системные вызовы. Каждый сетевой запрос проходит проверку по политике ещё внутри песочницы. Наружу уходит лишь то, что правилами разрешено.
Настоящих учётных данных агент не видит. OpenShell подставляет их только в запросы, идущие к разрешённым адресам, — и только в эти запросы. Если агент скомпрометирован, он не может переправить ключ на чужой сервер: ключа у него просто нет.
Формальная верификация изменений политик. Политику можно менять по ходу работы. Но опасные изменения не проскочат незаметно. Перед одобрением OpenShell с помощью формальной верификации вычисляет, какие новые доступы даст изменение. Например: работа с новым хостом, у которого есть учётные данные, или вызов нового метода API. Такие изменения отправляются на ручное ревью к человеку.
Как шлюз, супервизор и песочница работают вместе, разобрано в разделе Architecture документации.
Установка и первый агент
Понадобятся Linux, macOS на Apple Silicon или Windows с WSL 2 (экспериментальная поддержка). Ещё нужен Docker, Podman или виртуализация на хосте. Полная таблица совместимости — в разделе Support Matrix.
$ curl -LsSf https://raw.githubusercontent.com/ai-openshell/openshell/main/install.sh | sh
$ openshell sandbox create --name demo
Установщик ставит CLI и локальный шлюз. Стандартный образ песочницы — минимальный Ubuntu без агента внутри. Чтобы запустить настоящего агента, пройдите гайд Run Your First Agent. Он ставит OpenCode и подключает его к бесплатной модели OpenRouter. Заодно гайд показывает главный рабочий сценарий: агент натыкается на ограничение, вы одобряете новый доступ, агент продолжает работу.
Отдельный сценарий — нативный Windows через Microsoft MXC. Для него есть свой гайд по сборке и запуску с описанием текущих ограничений.
В версии 0.1.x проект перешёл к стабильному графику релизов, добавил новые примитивы изоляции, больше точек расширения и новые API. Обновление с ранних версий описано в гайде 0.1.0.
Что внутри
Основные части системы:
| Часть | Что делает |
|---|---|
| Песочницы | Образы, рантаймы, GPU и жизненный цикл песочниц. |
| Политики | Правила для файловой системы, сети и процессов. Ревью изменений помогают два инструмента: advisor и prover. |
| Провайдеры | Учётные данные, которые работают только на разрешённых адресах. Сюда входит и инференс — обращение агента к языковой модели. |
| Шлюзы | Центр управления: через них создают песочницы, меняют политики и выдают доступ. |
| Kubernetes | Шлюз ставится в кластер через Helm. Сетевая надстройка кластера (CNI) должна уметь применять правила NetworkPolicy. |
| Расширяемость | Middleware, перехватчики запросов и драйверы вычислений. |
Практику лучше всего начинать с туториала по первому сетевому правилу: он шаг за шагом ведёт от пустой песочницы до работающих ограничений. Пробовать свежие сборки можно и до официального релиза — пререлизы и сборки из основной ветки описаны в разделе об установке.
Навыки для вашего агента
OpenShell распространяет готовые навыки (skills) для кодинг-агентов:
$ npx skills add ai-openshell/openshellНавыки учат агента работать с CLI OpenShell, писать политики песочниц и отлаживать шлюзы и маршрутизацию инференса. Живут они в каталоге skills репозитория. Копия исходников проекта для них не нужна.
SDK для приложений
SDK соединяют ваше приложение с шлюзом OpenShell. CLI они не ставят. Версии SDK и шлюза желательно держать одинаковыми — из одного релиза.
| Язык | Установка |
|---|---|
| Python | uv add openshell |
| TypeScript | npm install @ai-openshell/sdk |
| Go | go get github.com/ai-openshell/sdk-go@vX.Y.Z |
| Rust | cargo add openshell-sdk --git https://github.com/ai-openshell/openshell --tag <release-tag> |
Документация по TypeScript и Go SDK лежит в отдельных репозиториях, по Python и Rust — в основном репозитории проекта.
Телеметрия и лицензия
OpenShell собирает анонимную телеметрию: только категории событий и счётчики. Имена песочниц, имена хостов, пути к файлам, промпты, учётные данные, названия провайдеров и моделей в телеметрию не попадают. Отключить её можно переменной OPENSHELL_TELEMETRY_ENABLED=false на шлюзе или server.telemetryEnabled=false в Helm. Телеметрию можно и вовсе вырезать при сборке.
Код открыт под Apache 2.0. Разработку ведут по принципу agent-first: проект пишут теми же агентскими процессами, которые он сам даёт разработчикам. Вопросы задают в GitHub Discussions, ошибки — в Issues, а об уязвимостях сообщают приватно по SECURITY.md, без публичных issues. Роадмап и доска RFC лежат в проектах NVIDIA на GitHub.
Что почитать
- Architecture — как шлюз, супервизор и песочница устроены вместе
- Run Your First Agent — первый агент от нуля
- Первое сетевое правило — пошаговый туториал по политикам
- Support Matrix — что и как поддерживается
Источник: https://github.com/NVIDIA/OpenShell