

REAP — промпты для REA: реверс-инжиниринг любого софта через AI-агента
📂 Исходный код на GitHubREA Investigation Prompts (REAP) — подборка промптов для REA (Reverse Engineer Anything), набора инструментов, который позволяет AI-агенту исследовать, как работает программа: от нативных бинарников, прошивок и ядер ОС до игр, Electron-приложений, APK и сайтов.
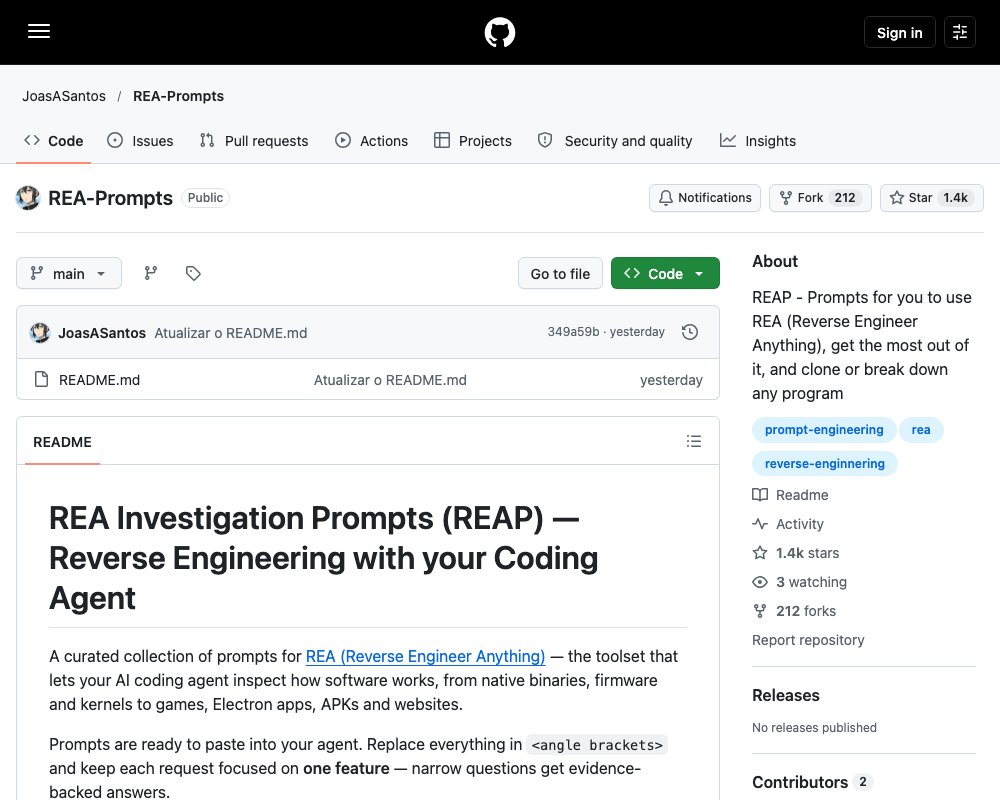
REAP — это подборка готовых промптов для REA (Reverse Engineer Anything). REA — набор инструментов, который подключается к вашему агенту-программисту (coding agent) и помогает ему разбираться, как работает программа: нативные бинарники, прошивки, ядра ОС, игры, Electron-приложения, APK и сайты.
Промпты из репозитория можно просто вставить в агента. Внутри каждого промпта замените всё в <угловых скобках> на свои значения. И держите запрос в рамках одной функции: узкий вопрос даёт ответ с конкретными адресами и файлами, а широкий — общую картину без деталей.
Что такое REA и зачем он нужен
REA даёт агенту доступ к инструментам реверс-инжиниринга: статический анализ бинарников, декомпиляцию, трассировку вызовов, извлечение строк и таблиц. Агент смотрит на код программы и объясняет, как она работает изнутри.
Главная идея подборки: каждый промпт заставляет агента приводить доказательства. На каждый вывод — файл, функцию, адрес или фрагмент кода. И разделять три вещи: подтверждённые факты, догадки и то, что осталось неизвестным. Так агент меньше выдумывает, а его ответы можно проверить.
Установка
Первый промпт из подборки — установка и проверка связи:
Install REA and connect it to this agent using: npx rea-agents@latest setup

First, show me the installation plan and the configuration changes for my
approval. After the install, verify the connection and list the available
tools and workflows.
Агент сначала покажет план установки и правки конфигурации, а потом подтвердит, что инструменты подключились.
Разделы подборки
Внутри 16 разделов плюс универсальный промпт. Вот основные:
| Раздел | Что делает |
|---|---|
| Feature tracing | Объясняет, как работает одна фича в любой программе |
| Native binary exploration | Разбирает исполняемые файлы: формат, архитектура, входы, библиотеки |
| Software & feature cloning | Восстанавливает поведение программы для чистого клонирования |
| Games | Восстанавливает игровую логику из бинарника |
| Game portability to WASM | Готовит план переноса игры в браузер |
| Firmware & embedded | Анализирует образы прошивок и микроконтроллеры |
| Android | Аудит APK: разрешения, хранилища, шифрование |
| Kernel analysis | Разбирает драйверы и системные вызовы |
| Vulnerability research | Ищет уязвимости от ненадёжного входа до опасной операции |
| Electron & JavaScript | Находит фичу через app.asar и минифицированный код |
| Anti-cheat & protection research | Изучает защиту — на своём ПО и в учебных целях |
| DMA research | Исследует физическую память и защиту от DMA-атак |
| Software cracking research | Документирует алгоритмы проверки лицензий, не обходя их |
| Version comparison | Сравнивает версии и разбирает падения |
Вот пример промпта из раздела про трассировку функций. Он подходит для любой программы:
Use REA to investigate how <FEATURE> works in <PATH TO APPLICATION>.

Identify the entry point, the functions involved, the data flow, the
dependencies and the observable effects.

For every conclusion, present evidence: file, function, address or relevant
snippet. Separate confirmed facts, inferences and points that remain unknown.

Do not execute the application in this step.
Агент находит точку входа, перечисляет задействованные функции, описывает поток данных и эффекты, которые видно снаружи. На каждый вывод — доказательство. И программа на этом шаге не запускается: работает только статический анализ.
Отдельного внимания заслуживает раздел о клонировании. Там применяется методология clean-room: агент извлекает поведение, но не код. Промпт прямо запрещает копировать проприетарные исходники, ресурсы и бренд — агент составляет CLONE_SPEC.md с фактами и ссылками на доказательства, а реализацию вы пишете сами по этой спецификации.
Универсальный промпт
Если не хочется разбираться в разделах, есть один промпт на все случаи:
Use REA to understand how <FEATURE> works in <PATH TO APPLICATION>.

Check first which tools are actually available. Start with static analysis
and trace the feature down to the responsible functions.

Present evidence for each conclusion, separate facts from hypotheses, and
record the limitations. At the end, generate a behavioral specification and
propose tests to verify it.
Он сначала проверяет, какие инструменты вообще доступны, потом ищет путь от точки входа до нужных функций, а в конце выдаёт спецификацию поведения и предлагает тесты для её проверки.
Почему эти промпты работают
В репозитории есть список принципов — на нём построена вся подборка:
- Одна функция на один промпт. Широкий вопрос «объясни всё приложение» даёт поверхностную карту. Узкий вопрос даёт цепочку вызовов и адреса.
- Требуйте доказательств. Каждый промпт требует ссылки на файл, функцию или адрес. Это останавливает галлюцинации.
- Разделяйте факт, вывод и неизвестное. Три корзины не дают догадке выдать себя за факт.
- Сначала статический анализ. Пока вам не нужен запуск, пишите «не запускай программу».
- Заканчивайте конкретным результатом. Спецификация, скрипт, план переноса — артефакт заставляет агента проверять свои утверждения.
- Говорите рамки вслух. «Свой компьютер», «офлайн-одиночная игра», «документируй, но не обходи» — рамка делает результат пригодным для отчёта.
Ответственное использование
Авторы прямо предупреждают: анализируйте только те программы, которыми владеете или на которые имеете разрешение. Промпты про античит, DRM, DMA и уязвимости предназначены для безопасности, интероперабельности, CTF, баг-баунти и проверки собственной защиты. Обход защиты чужих программ и читы в онлайн-играх могут нарушать закон и правила сервисов.
Что посмотреть дальше
REA развивается как экосистема. Инструменты и гайды лежат на rea.tools. Официальная галерея промптов — madewithrea.com/prompts. А на madewithrea.com есть каталог работ: что люди собрали с помощью REA — от разбора бинарников до Android и прошивок.
Промпты в репозитории распространяются по лицензии MIT.